Smart glasses e privacy: cosa dice l'EDPB
8 nov 2026 · @Giuseppe Lo Pinto
Il 13 ottobre 2026 il Comitato europeo per la protezione dei dati (EDPB) ha adottato la Dichiarazione 1/2026 sugli smart glasses. È una prima presa di posizione: offre indicazioni preliminari a utenti, produttori e fornitori di servizi e richiama l'attenzione sui rischi di questi dispositivi (EDPB, 2026a).
Gli occhiali intelligenti hanno l'aspetto di occhiali comuni, ma integrano fotocamere e microfoni e sono connessi a internet. Chi viene ripreso spesso non se ne accorge. Per le aziende la questione è concreta: quando un dipendente, un tecnico o un consulente li usa per lavoro, la registrazione rientra pienamente nel GDPR.
I rischi secondo l'EDPB
Il rischio principale è la raccolta occulta: chi viene ripreso spesso non sa di esserlo, né da chi, né per quale scopo. La dichiarazione individua sei aree critiche (EDPB, 2026b, parr. 6-10 e 21-22):
- Registrazione quasi invisibile. I dispositivi somigliano a occhiali comuni e possono catturare anche conversazioni di sottofondo.
- Dati biometrici. L'uso combinato con riconoscimento facciale o vocale pone questioni senza precedenti ed è ad alto rischio negli spazi pubblici.
- Effetto dissuasivo. Le persone riprese possono modificare il proprio comportamento e perdere spontaneità.
- Funzioni di intelligenza artificiale. Traduzione e analisi delle immagini avvengono senza segnali visibili per chi sta intorno.
- Luoghi sensibili. Strutture sanitarie, scuole e luoghi con minori, spogliatoi, piscine, bagni.
- Luoghi di lavoro. Rischi di controllo dei dipendenti e di violazione della riservatezza, compresi i segreti commerciali.
I minori sono considerati particolarmente vulnerabili, sia come utenti sia come persone riprese (EDPB, 2026a).
Chi è responsabile e cosa deve fare
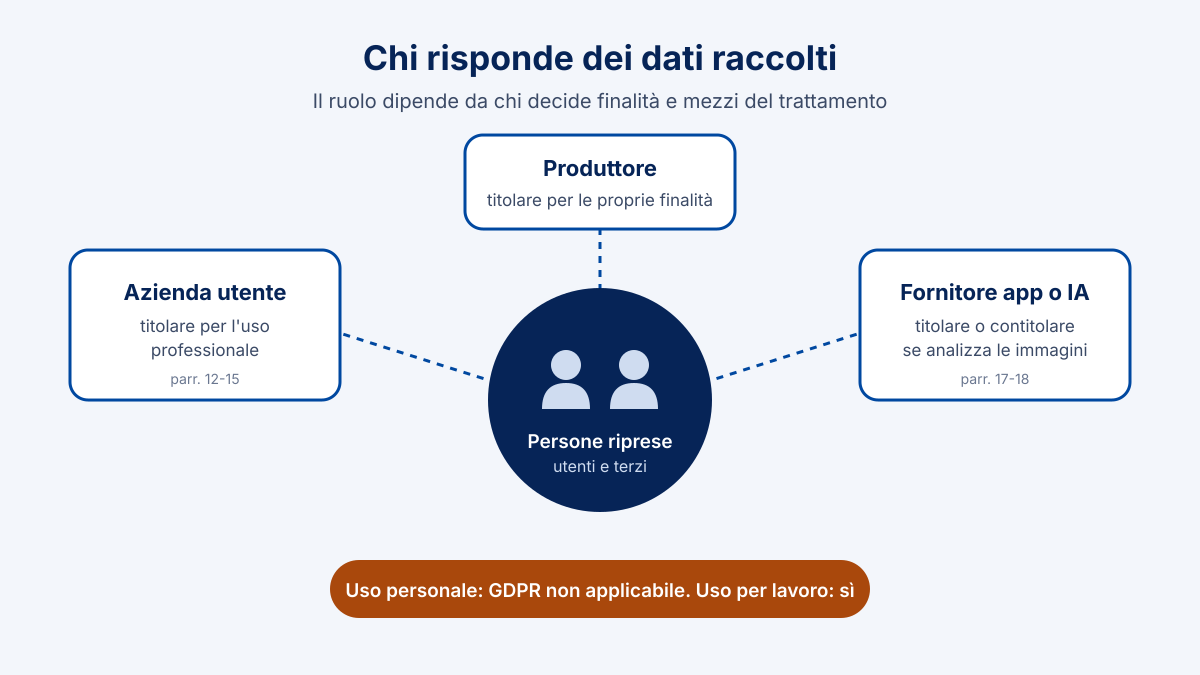
La responsabilità dipende da chi decide finalità e mezzi del trattamento: può ricadere sull'utente, sul produttore o sul fornitore dell'app o del servizio di intelligenza artificiale, anche in contitolarità (EDPB, 2026b, par. 11).
Utenti e aziende che li adottano
L'uso puramente personale, come riprendere familiari o amici, resta fuori dal GDPR grazie all'esenzione domestica. L'EDPB la interpreta in modo restrittivo: non vale per la pubblicazione su profili social pubblici né per l'uso professionale, istituzionale o politico. In questi casi l'utente diventa titolare del trattamento (parr. 12-15). Per un'azienda che fornisce smart glasses al personale, il titolare è l'azienda.
Serve una base giuridica dell'art. 6(1) GDPR, da valutare caso per caso (parr. 27-30):
- Consenso: è la base più adatta dove il diritto nazionale all'immagine lo richiede. Un consenso raccolto dopo la ripresa non è valido.
- Legittimo interesse: richiede un bilanciamento rigoroso e misure di mitigazione. Riutilizzi commerciali o per l'addestramento di sistemi di IA sono difficilmente giustificabili. Ogni interessato deve poter opporsi.
Resta fermo il diritto del lavoro: in Italia l'art. 4 della L. 300/1970 consente strumenti da cui deriva un controllo a distanza dei lavoratori solo per esigenze organizzative, produttive, di sicurezza o di tutela del patrimonio, previo accordo sindacale o autorizzazione dell'Ispettorato. La dichiarazione non tratta esplicitamente la valutazione d'impatto (DPIA). Riprese sistematiche di lavoratori o di terzi con funzioni di IA rientrano però tipicamente nei casi dell'art. 35 GDPR, per cui la DPIA va valutata prima dell'adozione.
Produttori e fornitori di servizi
Produttori e fornitori di app o servizi di IA restano soggetti al GDPR anche quando l'utente agisce in ambito domestico, e non possono scaricare sugli utenti i propri obblighi di trasparenza (parr. 16-18). L'EDPB chiede (parr. 24-25 e 32-33):
- Segnali di registrazione combinati: LED visibili in ogni condizione di luce e non oscurabili, suoni tipo otturatore, attivazione vocale, notifiche di prossimità su smartphone (opzionali, mai unica misura, senza tracciamento degli utenti).
- Privacy by design e by default (art. 25 GDPR): sfocatura dei terzi, pseudonimizzazione o anonimizzazione prima della condivisione, elaborazione sul dispositivo, archiviazione disattivata per impostazione predefinita.
- Minimizzazione: limiti a registrazione continua, dirette e conservazione. Generiche esigenze di sicurezza non giustificano riprese indiscriminate.
- Geofencing nei luoghi sensibili e frizioni che rallentano la condivisione sui social.
- Attenzione a dati sensibili (art. 9), trasferimenti extra UE, minori e direttiva ePrivacy.
Cosa cambia per aziende e PMI
Chi adotta smart glasses per lavoro ne risponde come titolare del trattamento: l'EDPB esclude che l'uso professionale rientri nell'esenzione domestica. L'impatto riguarda tre fronti:
- Clienti e terzi ripresi. Persone che non hanno alcun rapporto con l'azienda vanno informate in modo efficace: la sola informativa scritta non basta.
- Dipendenti. Il dispositivo può diventare uno strumento di controllo a distanza e richiede le procedure dello Statuto dei lavoratori.
- Fornitori tecnologici. Se le immagini passano da un servizio di IA del produttore, servono verifiche su ruoli, contratti, sicurezza e trasferimenti extra UE.
Un caso tipo
Scenario ipotetico, a scopo illustrativo. Una ditta di manutenzione caldaie dota i tecnici di smart glasses per l'assistenza da remoto: l'esperto in sede vede ciò che vede il tecnico e lo guida nella riparazione. In casa del cliente, però, la telecamera riprende anche i figli, un documento sul tavolo e la conversazione di un familiare. Il video viene salvato sul cloud del produttore, che lo analizza con un proprio sistema di IA.
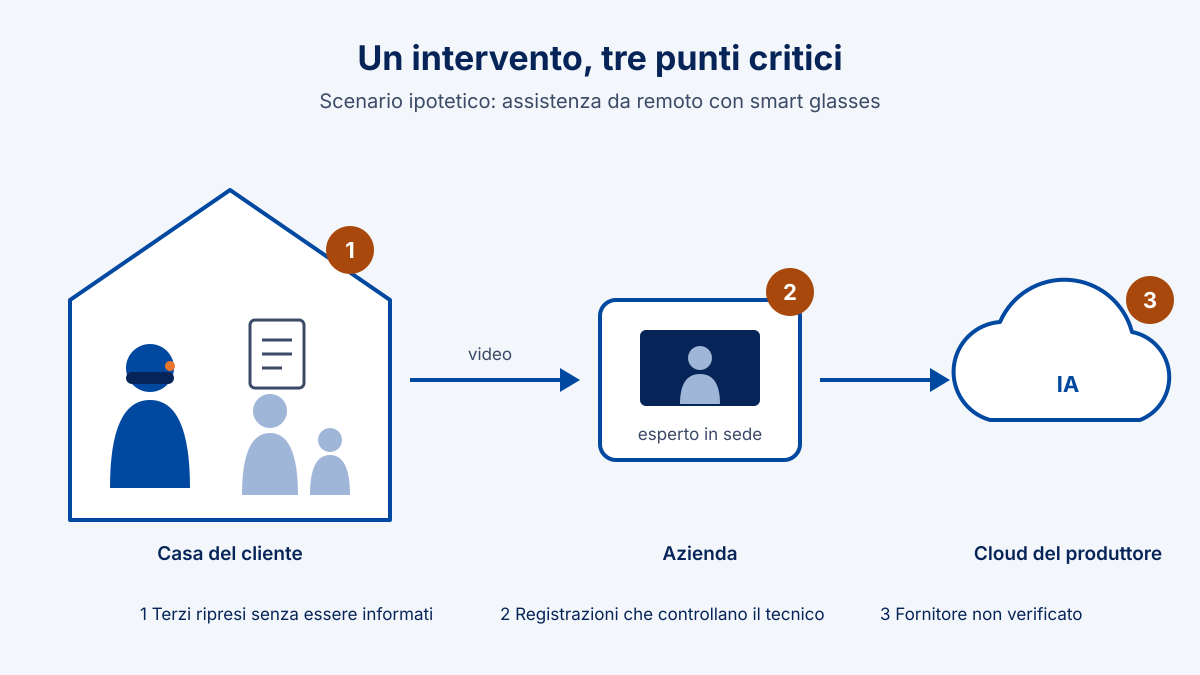
In pochi minuti l'azienda ha trattato dati di terzi senza informarli, ha generato registrazioni che consentono di controllare il lavoro del tecnico e ha affidato le immagini a un fornitore senza averne verificato il ruolo. Ogni passaggio corrisponde a un punto critico segnalato dall'EDPB.
Le azioni da fare prima dell'adozione
- Definire per iscritto finalità e casi d'uso consentiti, escludendo la registrazione continua.
- Individuare la base giuridica per ogni trattamento e, verso i terzi, prevedere un avviso preventivo (per esempio una frase standard all'ingresso dal cliente).
- Valutare la DPIA prima dell'adozione e coinvolgere il DPO, se nominato.
- Avviare l'accordo sindacale o la richiesta di autorizzazione all'Ispettorato del lavoro.
- Configurare il dispositivo con impostazioni protettive: LED di registrazione attivo, archiviazione disattivata, elaborazione locale dove possibile.
- Verificare il fornitore: ruolo privacy, contratto ex art. 28, sede dei server, uso dei dati per addestrare l'IA.
- Stabilire tempi brevi di conservazione e vietare la pubblicazione delle riprese.
- Formare il personale e vietare l'uso in luoghi sensibili (bagni, spogliatoi, ambienti con minori, aree riservate).
In sintesi
La dichiarazione EDPB è preliminare, ma fissa una linea chiara. Chi usa smart glasses per lavoro è titolare del trattamento, deve rendere la registrazione riconoscibile e non può contare sulla sola informativa scritta. L'EDPB ha annunciato ulteriori indicazioni per produttori, utenti e titolari (parr. 35-36). Per le aziende conviene impostare oggi regole, configurazioni e verifiche sui fornitori, prima che il dispositivo entri nei processi.
ProSaber affianca aziende e PMI nella valutazione delle nuove tecnologie: analisi dei casi d'uso, DPIA, procedure interne e formazione del personale, con il supporto di un DPO certificato UNI 11697:2017. Per una valutazione: Privacy e DPO.
Tag: Privacy e GDPR · DPO · Nuove tecnologie · Intelligenza artificiale · Lavoro e controllo a distanza · EDPB
Fonti
- Comitato europeo per la protezione dei dati [EDPB]. (2026a, 13 ottobre). EDPB publishes statement on the data protection challenges of smart glasses. https://www.edpb.europa.eu/news/edpb-publishes-statement-on-the-data-protection-challenges-of-smart-glasses_en
- Comitato europeo per la protezione dei dati [EDPB]. (2026b). Statement 1/2026 on smart glasses. https://www.edpb.europa.eu/system/files/2026-10/20261013_edpb_statement_smart-glasses_en.pdf
- Data Protection Commission. (2018). Data protection impact assessment: List of types of data processing operations which require a DPIA. https://www.dataprotection.ie/sites/default/files/uploads/2018-11/Data-Protection-Impact-Assessment.pdf
- Edotto. (2023). Videosorveglianza e sistemi di controllo: indicazioni operative dell'INL. https://edotto.com/articolo/videosorveglianza-e-sistemi-di-controllo-le-indicazioni-dellinl